I korthet
Tre steg för att ansluta med klienthemlighet.
- Registrera en applikation och skapa dess klienthemlighet.
- Skapa en applikationsanvändare och tilldela lämplig säkerhetsroll i miljön.
- Använd applikationsuppgifterna i C#-anslutningssträngen. Genomgången speglar gränssnittet från 2020.
Ursprungligen publicerad 2020. Genomgången behåller dåtidens gränssnitt och bibliotek. Börja med Microsofts aktuella vägledning om Dataverse-autentisering i ett nytt projekt.
Microsoft fasade ut WS-Trust-autentisering för Common Data Service-klientanslutningar. Se Microsofts utfasningsmeddelande för detaljer.
Obs! Ändringen påverkar bara klientapplikationer som ansluter till Common Data Service. Egna plugin-program, arbetsflödesaktiviteter och lokala/IFD-tjänsteanslutningar påverkas inte.
Många organisationer använder också multifaktorautentisering för att skydda användarinloggningar.
Den arkiverade genomgången visar en applikationsanslutning med Azure Active Directory, namnet i originalgränssnittet.
Steg 1: Hämta applikations-ID och klienthemlighet med Azure Active Directory
- Logga in på Azure-portalen på https://portal.azure.com. Öppna Azure Active Directory, välj App registrations och sedan New registration.
- Ge applikationen ett namn, välj Register och kopiera genererat applikations-ID.
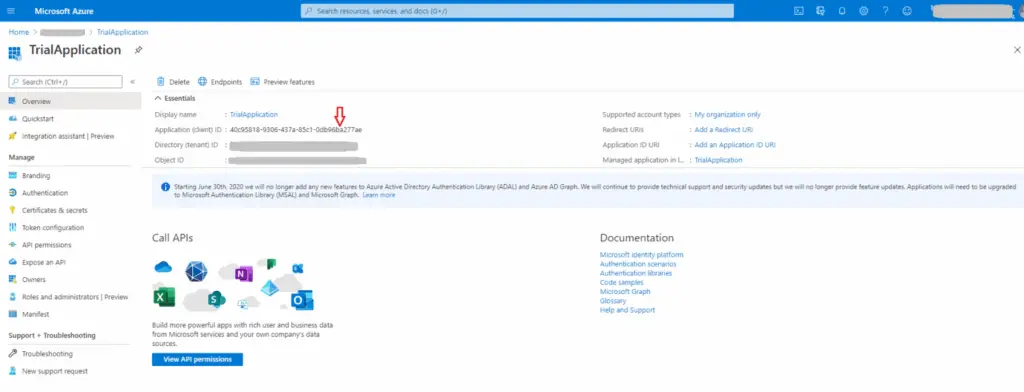
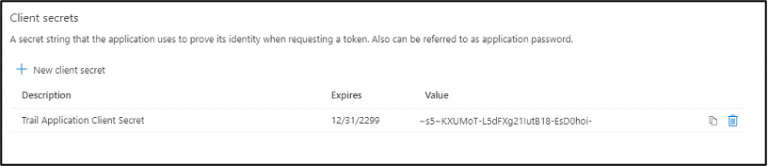
Öppna Certificates and Secrets för appen. Välj New Client Secret och ange beskrivning och utgångstid. Kopiera sedan Client Secret Key Value.
Steg 2: Lägg till en applikationsanvändare i D365 CDS-miljön
- Logga in i D365 CDS-miljön.
- Gå till Settings – Security – Users.
- Byt till vyn Application Users och välj New. Använd formuläret Application User.
- Ange nödvändiga uppgifter och applikations-ID från steg 1.
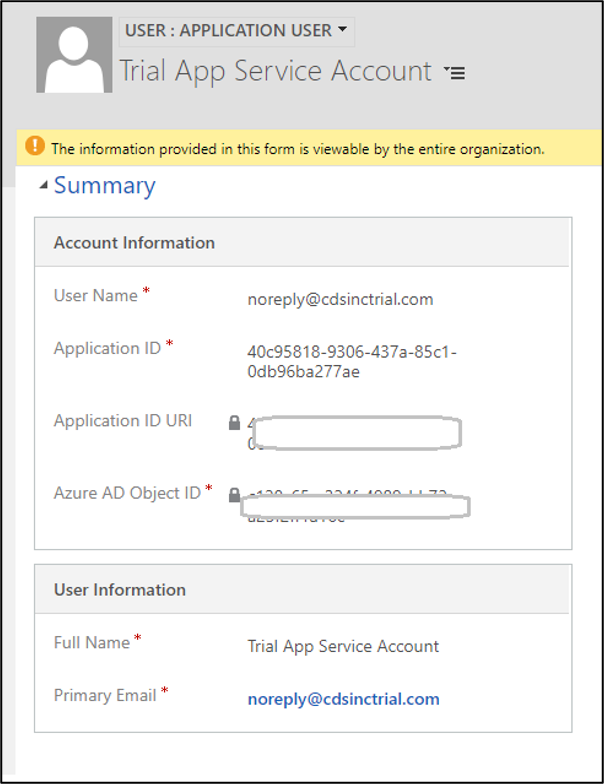
- Tilldela applikationsanvändaren lämplig säkerhetsroll enligt organisationens säkerhetskonfiguration.
Steg 3: Lägg till C#-anslutningssträngen
Format
string connectionString = "AuthType=ClientSecret;Url=YOUR_ORGANIZATION_URL;ClientId=YOUR_APPLICATION_ID;ClientSecret=YOUR_CLIENT_SECRET";Exempel
string connectionString = "AuthType=ClientSecret;Url=https://your-organization.crm.dynamics.com;ClientId=YOUR_APPLICATION_ID;ClientSecret=YOUR_CLIENT_SECRET";Exempelvärdena är platshållare. Förvara klienthemligheten i skyddad konfiguration i stället för direkt i källkoden. Se Microsofts vägledning om anslutningssträngar för parametrar och konfiguration som stöds.
Kodexempel: ersätt platshållarna
Relaterad resurs
Kodexempel 1
Referenser
Relaterad resurs
Microsoft: utfasning av Office365-autentisering
Hoppas guiden är till hjälp.